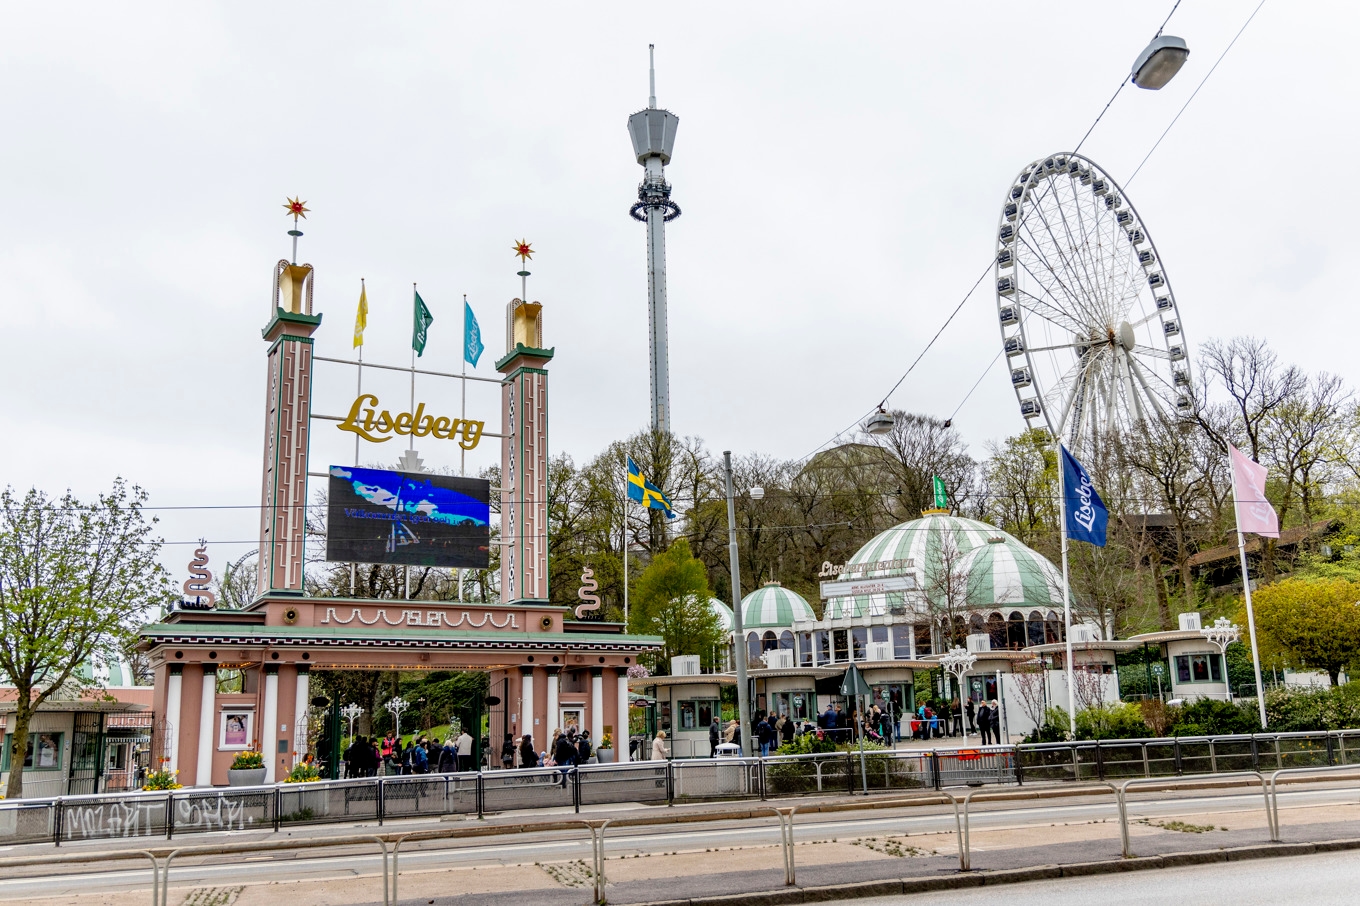
Både Liseberg och Skansen misstänks ha utsatts för möjliga läckor av personuppgifter i parkernas respektive bokningssystem.
”Vi uppmanar dig att vara extra försiktig med mejl och sms där du ombeds klicka på länkar, lämna uppgifter eller genomföra en betalning”, skriver Liseberg på sin sajt.
Skansen uppger för Dagens Nyheter att obehöriga fått tillgång till uppgifter om personer som bokat biljetter hos parken mellan den 23 och 26 oktober. Detta efter ett dataintrång hos biljettleverantören Visit. Även Skansen varnar för nätfiske.
Enligt Göteborgs-Posten använder sig även Liseberg av leverantören Visit.
– Vi jobbar i nära dialog och samarbetar med systemleverantören som har vidtagit åtgärder, säger Clara Rosendahl, kommunikationschef på Liseberg, till tidningen.
Inga betal- eller kortuppgifter omfattas av intrånget hos varken Liseberg eller Skansen. Hos Skansen uppges namn, adress, telefonnummer, e-postadress och information om biljettköp ha läckt.
Det är oklart om incidenterna har någon koppling till varandra.
Rapporterna kommer efter det att brister i det mycket vanliga programmeringsspråket PHP blottats. Sårbarheterna blev kända i förra veckan och ledde till att myndigheter och företag världen över släckte sina sajter för att inte riskera att hackas.